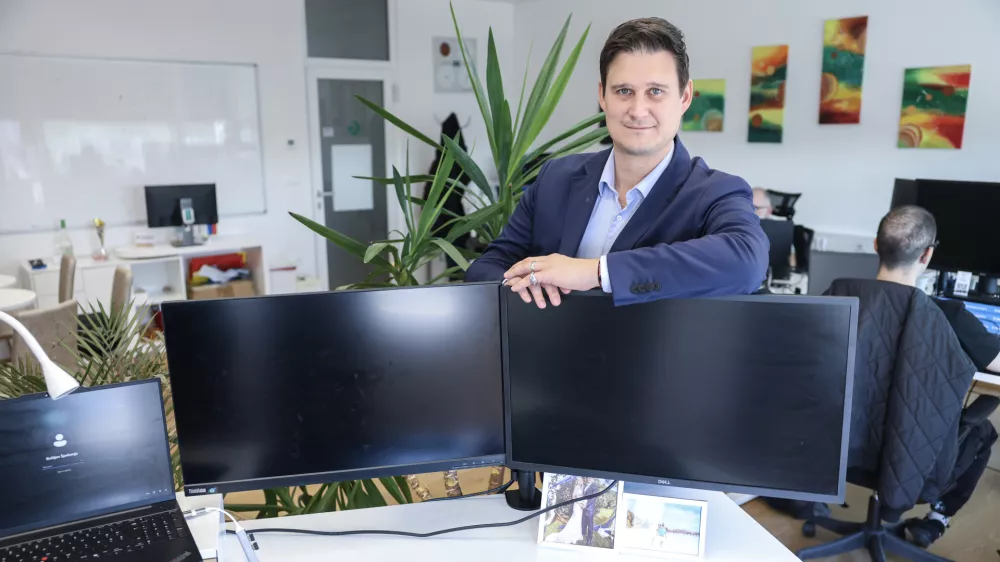


Etični heker. Nekdo, ki vdere v računalniški sistem, nato pa se opraviči? Naš sogovornik, certificirani etični heker in lastnik podjetja za kibernetsko in informacijsko varnost GO-LIX Boštjan Špehonja, se posmeje. »Še pred desetimi leti smo morda res imeli nekaj težav z razumevanjem našega dela, danes pa je to eno bolj zaželenih znanj in poklic prihodnosti. Podjetja želijo z našo pomočjo preveriti, kako varni so njihovi informacijski sistemi pred vdori zlonamernih napadalcev. Ko me kdo sprašuje po mojem delu, se pošalim, da etični hekerji ilegalne stvari počnemo na legalen način. Uporabljamo enake metodologije in pristope kot zlonamerni hekerji, a z veliko varovalkami in nikoli kar tako iz radovednosti. Podjetje mora našo storitev naročiti,« v grobem predstavi svoje delo.
Ko opisuje, katere vse varovalke morajo etični hekerji pri svojem delu upoštevati, postane jasno, da gre za strogo profesionalno delo. »Prvi pogoj je, da podjetje naroči našo storitev, nikoli sami ne rovarimo za podatki in ranljivostmi njihovih sistemov. Ne krademo podatkov, zavežemo se, da bodo informacije o njihovi morebitni ranljivosti in sploh o vsem, kar smo odkrili, ostale pri nas. Naše zlato pravilo je, da se med sodelavci zunaj na kavi ali kosilu nikoli ne omenjajo imena naših strank in še manj kakršne koli odkrite ranljivosti. Preden izvedemo vdor v informacijski sistem podjetja, natančno določimo čas in način ter podpišemo več zavez,« pripoveduje. Rezultat poskusa vdora je obsežno poročilo s pomanjkljivostmi, ranljivostmi sistema, napakami in dokazi, na podlagi katerega lahko podjetje okrepi svojo varnost pred kibernetskimi vdori.
Konec igre!
Njihove stranke večinoma prihajajo iz finančnega sektorja. Sodelujejo z bankami, zavarovalnicami, z nekaj ministrstvi in večjimi gospodarskimi družbami. »Z družbami torej, ki se zavedajo, da bi jim blokiran sistem ali druge vrste vdor prinesel veliko posredno in neposredno škodo, ter si ranljivosti ne smejo privoščiti,« pojasni. Preverjajo delovanje njihovih spletnih strani, spletnih in mobilnih aplikacij ter elektronske pošte. Zanima jih, ali lahko vdrejo v strežnik in pridejo do podatkov, do katerih načeloma ne bi smeli priti. Preverjajo tudi delovanje notranjega sistema – tistega, ki v nekem podjetju poganja proizvodnjo, hrani baze podatkov ali ureja dostope drugim uporabnikom. »Če pridemo do tja, to pomeni konec igre. To je za podjetje podatek, da lahko tudi zlonamerni hekerji pridejo do tja in ukradejo podatke ali zašifrirajo celoten sistem, ustavijo proizvodnjo, delo in seveda v zameno za odšifriranje sistema zahtevajo odkupnino,« razloži.
Kaj se zgodi, ko napadalcem uspe priti do podatkov, ko postanejo domenski administratorji in imajo tako rekoč pregled nad celotnim sistemom podjetja? »Takrat vržejo bombico, kot rečemo, in začnejo šifrirati podatke. To se večinoma zgodi enkrat pozno popoldne ali ponoči, celo na predvečer praznikov, da si napadalci pridobijo čas, preden kdo opazi njihovo početje. Ko enkrat zašifrirajo podatke, pustijo sporočilo. Zanimivo se mi je zdelo sporočilo ene od hekerskih skupin, ki je računalničarju v podjetju pustila sporočilo: Don't cry, it's just business – Ne jočite, gre samo za posel. In res gre v 99 odstotkih zgolj za denar in ne za podatke. Večine napadalcev ne zanimajo vaši podatki, ampak vaše finance. Tisti hekerji, ki iščejo določene podatke, vam ne bodo zašifrirali sistema in povzročili kolapsa, temveč se bodo potrudili, da bodo čim dlje in čim bolj neopazno kradli informacije,« pojasni delovanje hekerskih skupin.
Več je podatkov, višja je tarifa
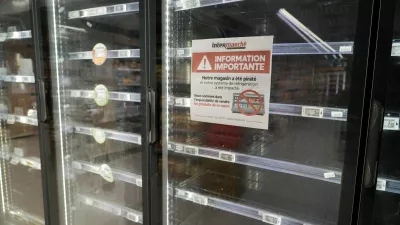
Potem ko hekerji podjetju zašifrirajo sistem, jim v sporočilu pustijo tudi povezavo, kako stopiti z njimi v stik. »In potem se lahko z njimi spreš, lahko prekineš pogovor, lahko pa se pogajaš,« sogovornik nakaže možnosti. »Po navadi imajo več postavk, določen znesek zahtevajo za to, da ti povedo, kako so vdrli. Druga, višja tarifa je, če želiš dobiti ključ za dešifriranje sistema, tretja, da odkupiš tudi ukradene podatke, in četrta, da teh podatkov ne bodo uporabili za druge namene. Več ko je teh podatkov, višja je odkupna tarifa,« razloži sistem.
In kolikšne so odkupne tarife? Držijo podatki o več milijonih evrov? Sogovornik prikima, v Sloveniji je bila doslej najvišja znana zahtevana odškodnina sedemmestna številka, a za kakšno podjetje je lahko že 100.000 evrov ogromen znesek. Razloži, da uradnih podatkov o tem ni, da pa je na temnem spletu lahko najti tudi informacije o tem, kolikšne odškodnine je zlonamernim združbam uspelo iztržiti, saj se hekerske skupine o tem med seboj rade pohvalijo. Policija in SI-CERT odsvetujeta plačilo, Špehonja pa iz prakse pove, da kakšno podjetje, ki se znajde v stiski, ki je brez varnostnih kopij in ki ima na kocki svoj obstoj, zahtevani znesek na koncu tudi plača.

Škoda po napadih je večplastna. Tudi ko jim hekerji enkrat sprostijo sistem, nekatera podjetja potrebujejo še več mesecev ali celo leto dni, da njihov sistem znova deluje optimalno. »Škoda je torej najprej posredna, nato pa tudi neposredna,« prikima Boštjan Špehonja in poudari, da se v velikih podjetjih tega zavedajo in si lahko privoščijo tudi boljšo zaščito in več kadra, medtem ko je v manjših podjetjih in pri samostojnih podjetnikih to lahko resnično velik problem.
Kriminal je vedno korak naprej
Prizna, da je zelo težko slediti koraku zlonamernih hekerjev. »To je podobno kot pri policiji, vedno je kriminal en korak pred njo. Ko vidiš, kaj vse počnejo in kako vrhunske tehnologije imajo, bi te ljudi kar zaposlil,« se posmeje. Pospešek jim trenutno daje še umetna inteligenca, zato se v njegovem podjetju vsakodnevno trudijo slediti tempu kibernetskega kriminala in so zato tudi sami med prvimi »zaposlili« agenta za kibernetsko varnost. To ni mož s plaščem in kravato, temveč superzmogljiv računalnik, ki jim z matematičnimi preračuni pomaga hitreje odkriti ranljivosti sistemov. Deluje na njihovih lastnih strežnikih in ne nekje v oblaku. Sicer pa je začetni korak do kibernetske varnosti osnovna higiena: brez shranjenih gesel v brskalnikih (to je pot, ki vodi v katastrofo), uporaba službenega računalnika samo za službene namene, menjavanje gesel, požarne pregrade, antivirusni programi … »Predvsem pa zaupajte svojim inženirjem v podjetju. Ne jezite se nanje, ko vam prepovedo uporabo ključkov ali zahtevajo menjavo gesel na nekaj mesecev,« Boštjan Špehonja poudari njihov pomen.