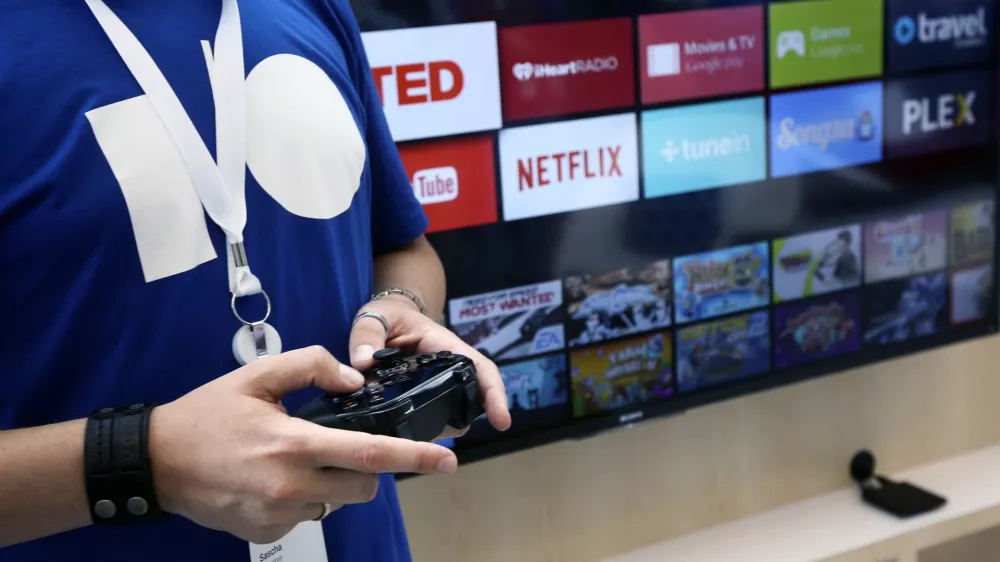


Google in strokovnjaki za kibernetsko varnost so razkrili obsežno mrežo okuženih naprav z imenom X.CPE. Kot poroča portal The Record, so večino predstavljali TV-komunikatorji z operacijskim sistemom Android TV, okužene pa so bile tudi druge naprave z Androidom, med njimi oprema za telemedicino, karaoke sistemi in digitalni oglaševalski zasloni.
Po navedbah Googla je bila zlonamerna programska oprema vgrajena neposredno v naprave, primer pa je povezan s kitajskim proizvajalcem Videostrong Technology. Google je v sodelovanju s podjetji za kibernetsko varnost in japonskimi preiskovalnimi organi razkril globalno mrežo kompromitiranih naprav.
Brez namestitve
The Record piše, da je posebej zaskrbljujoče, da uporabnikom za okužbo ni bilo treba namestiti sumljive aplikacije. Zlonamerna programska oprema je bila že vgrajena v sam operacijski sistem, zato so naprave lahko postale del kriminalne mreže, ne da bi njihovi lastniki za to vedeli.
Raziskovalci poudarjajo, da ni šlo za posamezno varnostno pomanjkljivost, temveč za zlonamerno programsko opremo, ki naj bi jo več let vgrajevali v različne modele in znamke naprav. Po navedbah Googla je podjetje Videostrong kriminalnim skupinam omogočalo dostop do okuženih naprav in nameščanje dodatnih zlonamernih programov.
Google je zato prekinil sodelovanje s proizvajalcem in mu prepovedal izdelavo naprav z vnaprej nameščenimi Googlovimi aplikacijami. Videostrong se na prošnjo za komentar, ki jo je objavil portal The Record, ni odzval.
Okužene naprave
Kompromitirane naprave so uporabljali za različne kriminalne dejavnosti, med drugim spletne goljufije in nepooblaščeno preusmerjanje omrežnega prometa. Okuženi TV-komunikatorji z Androidom so lahko postali del omrežij, prek katerih kriminalci prikrivajo svoje spletne dejavnosti, dostopajo do spletnih strani in izvajajo druge operacije.

Takšna omrežja je mogoče uporabiti tudi za oglaševalske goljufije, pri katerih kriminalci ustvarjajo lažne oglede oglasov in klike ter s tem pridobivajo denar. Google je navedel, da so napadalci uporabljali posebno infrastrukturo in različne konfiguracije, da bi otežili odkrivanje zlonamerne programske opreme.
Google onesposobil mrežo
The Record še poroča, da je Googlu in njegovim partnerjem je uspelo onesposobiti infrastrukturo, ki so jo kriminalci uporabljali za upravljanje botneta.
Operacija je zajela tudi domene, povezane z drugimi kriminalnimi omrežji, s čimer so napadalcem otežili dostop do velikega števila okuženih naprav. Vendar to ne pomeni, da so bile vse okužene naprave samodejno očiščene.
Če je zlonamerna programska oprema vgrajena v sistemsko programsko opremo oziroma vdelano programsko opremo (firmware), je njena odstranitev precej zahtevnejša kot izbris običajne aplikacije. V nekaterih primerih se lahko zlonamerni program znova aktivira tudi po ponovnem zagonu naprave. Zato uporabniki ne bi smeli domnevati, da je njihov TV-komunikator z Androidom varen zgolj zato, ker je Google onesposobil kriminalno omrežje.