

Val tehnoloških izpadov, ki je pred dnevi ohromil komercialni letalski promet v ZDA, upočasnil bančne transakcije po svetu ter prizadel storitve podjetij Microsoft, Apple in celo ameriške Agencije za nacionalno varnost, ni bil posledica usklajenega kibernetskega napada. To kažejo javno objavljene prve ugotovitve. Kljub temu pa obveščevalni in varnostni strokovnjaki opozarjajo, da so takšne motnje znanilec novega digitalnega obdobja, v katerem bo umetna inteligenca razkrivala desetletja nabrane slabosti, ki se skriva v strojih, posebej v programski kodi.
Ameriški direktor nacionalne obveščevalne službe Jay Clayton in državni sekretar Marco Rubio sta ameriško javnost nedavno mirila, da ni dokazov o tujem vmešavanju ali sistemskem napadu. Vendar pa so se mnogi drugi odzvali s svarilom: orodja umetne inteligence z rekordno hitrostjo odkrivajo skrite ranljivosti, kar podjetja in ustanove sili v nameščanje popravkov, včasih prehitro in brez razmisleka. Ti namreč lahko na zapleteni, zastareli infrastrukturi pogosto sprožijo nepredvidene okvare.
Izpad pomembnih servisov
Naj spomnimo, da se je niz motenj začel 12. novembra s približno 24-urnim izpadom Microsoftovih storitev, vključno z outlookom in platformo teams, ki ga je ob povečani obremenitvi sprožila prikrita napaka iz julijske posodobitve.
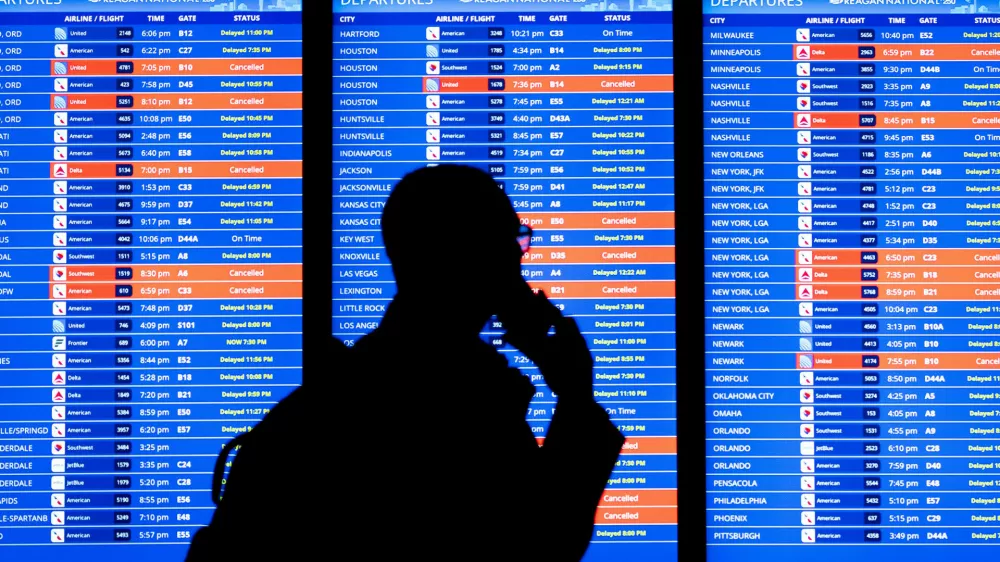
Dan pozneje je Zvezna uprava za letalstvo v ZDA za štiri ure in 21 minut prizemljila vse odhode komercialnih letal. Prva preiskava kaže na težave po namestitvi novega usmerjevalnika in preobremenitev komunikacijskega omrežja, vendar natančnejša analiza še poteka.
Pred dnevi je nato programska napaka v strojni opremi za kratek čas zmotila poslovanje velike banke Chase, v torek pa je interna posodobitev prizadela Applove storitve.
Isti dan je izpad prizadel celo zaupno omrežje agencije NSA. Ta ga je uradno pripisala rednemu vzdrževanju, po navedbah uradnikov pa je bil povezan z večdnevnimi težavami po ponesrečenih popravkih ranljivosti v programskem jeziku PHP, ki so jih raziskovalci odkrili z umetno inteligenco.
Obseg sprememb v kibernetski varnosti razkrivajo številke, ki jih je te dni objavil The New York Times. Microsoft je samo oktobra izdal več kot 1400 varnostnih popravkov, kar je približno desetkrat več od njegovega zgodovinskega povprečja in precej nad septembrskim rekordom skoraj tisoč popravkov.
Hkrati podatki omrežja LinkedIn kažejo, da zaposlovanje strokovnjakov za kibernetsko varnost zaostaja, razmere pa dodatno zaostrujejo letošnja množična odpuščanja v tehnološkem sektorju, tako da so pomembna podjetja zapustili tudi izkušeni ljudje, ki so dobro poznali staro programsko kodo.
Desetletja razvoja
Strokovnjaki vir krize vidijo v desetletjih razvoja po načelu hitre ponudbe izdelkov, pri čemer je bila varnost pogosto postavljena na stranski tir. Takšen pristop je ustvaril ogromen tako imenovani tehnični dolg oziroma kopičenje površne in pomanjkljive kode. »Količina tehničnega dolga, s katero živi večina podjetij, je neodpustljiva,« je za omenjeni časnik ocenil Juan Andrés Guerrero-Saade, raziskovalec pri varnostnem podjetju SentinelOne.
Dodal je, da je denar vedno na voljo za izdajo novih izdelkov, skoraj nikoli pa za njihovo vzdrževanje, umetna inteligenca pa zdaj te krhke sisteme močno stresa.
Kako učinkovita so nova orodja, kaže primer raziskovalca Paulosa Yibela, ustanovitelja podjetja PWN AI. Z uporabo umetne inteligence je odkril resno ranljivost, poimenovano Upload2Shell (CVE-2026-125396), v 38 let starem programu Ghostscript za obdelavo dokumentov in slik. Napaka bi napadalcem omogočila, da zgolj z nalaganjem prirejene datoteke s posebnim naborom pisav vdrejo v sisteme podjetij, kot sta Google in Zoom, ter v tisoče drugih storitev.
Kljub strahu pred naprednimi napadi z umetno inteligenco pa večina dejanskih zlonamernih vdorov še vedno temelji na osnovnih pomanjkljivostih. Hekerji so izmed 1400 oktobrskih Microsoftovih ranljivosti predhodno izkoriščali samo eno.
Posledice za Slovenijo
Za Slovenijo je ta val z umetno inteligenco pospešenega odkrivanja ranljivosti in globalnih tehnoloških izpadov prav tako nevaren. Lahko postane nekakšen stresni test za gospodarstvo in javni sektor. Oba sta močno odvisna od povsem enakih mednarodnih programskih ekosistemov kot sistemi v ZDA in drugod. To so med drugim Microsoftove storitve v oblaku in stara programska orodja. Zato ponesrečena posodobitev na drugi strani oceana lahko zmoti delovanje domačih podjetij, šol in državnih organov.
Spomnimo na resen kibernetski napad na slovensko državno upravo, v katerem je bilo izpostavljenih več kot 15.000 uporabniških zapisov, kot smo poročali v Dnevniku.
Ker slovensko gospodarstvo temelji na manjših podjetjih in se spopada z omejenim številom strokovnjakov za kibernetsko varnost, postaja obvladovanje poplave hitrih posodobitev brez rušenja starejše infrastrukture, še opozarjajo poznavalci. Ob sočasnem izpolnjevanju zahtev Urada vlade za informacijsko varnost in evropske uredbe o digitalni odpornosti v finančnem sektorju, je izziv za slovensko gospodarsko in nacionalno varnost res velik.